Offensive Cyber Sovereignty & Statutory GRC Advisory

Securing Global Enterprises with Offensive Precision & Board-Level Trust

Lumiverse Solutions Pvt. Ltd. (LSPL) is an elite offensive cybersecurity and statutory compliance consulting firm. Headquartered in India with operational command in Dubai, we safeguard modern infrastructure across BFSI, Healthcare, Critical Infra, SaaS, and Defence with zero false-positive penetration testing and statutory audit readiness.

500+
Enterprises Secured Globally
10k+
Zero-Day & Critical Flaws Patched
100%
Statutory Audit Clearance Rate
24/7
Active SOC & Incident Monitoring

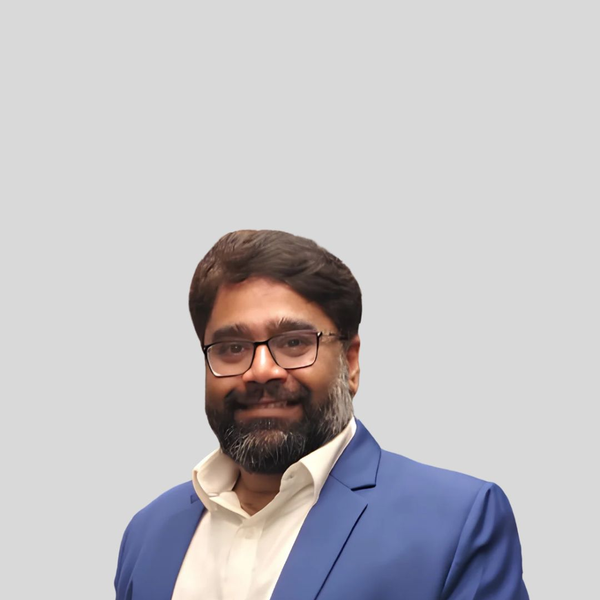
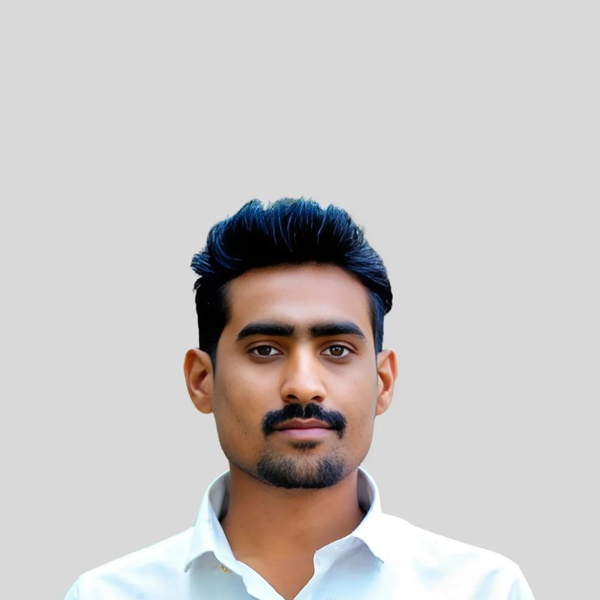
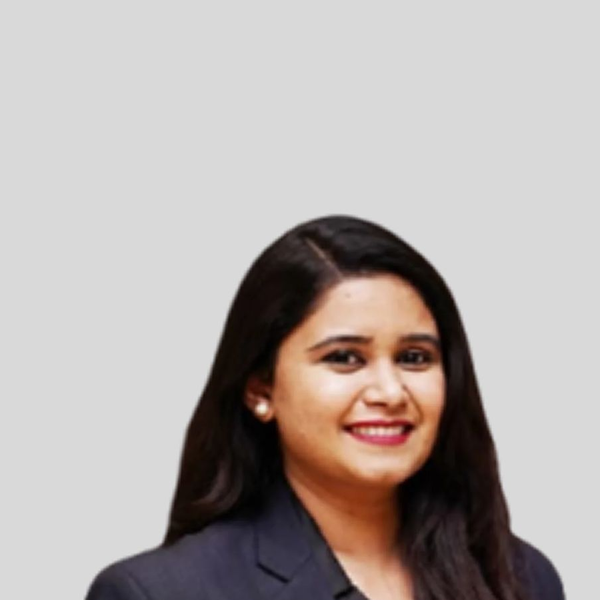
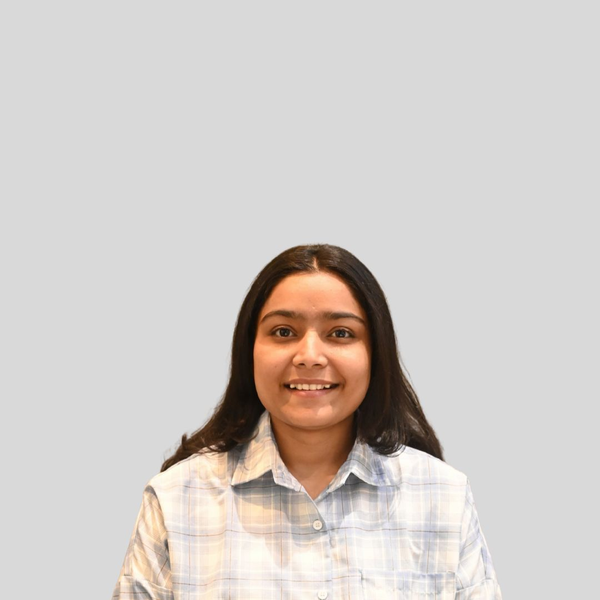
OUR TEAM

AMAR THAKARE

AMAR THAKARE

CEO & MD

RAHUL NAGAR

RAHUL NAGAR

Vice President (VP)

ROSHAN CHAVAN

ROSHAN CHAVAN

Compliance Head

PRANALI WADJE

PRANALI WADJE

Human Resource Manager

SANJEEVANI RAJPUT

SANJEEVANI RAJPUT

Business Manager

MEERA KSHIRSAGAR

MEERA KSHIRSAGAR

Business Manager

PRANALI JAGTAP

PRANALI JAGTAP

Digital Marketing Manager

KAUSTUBH GHADI

KAUSTUBH GHADI

Service Delivery Manager

NIMISH TRIVEDI

NIMISH TRIVEDI

Development Manager

TEAM CREDENTIALS & CERTIFIED ACCREDITATIONS
OSCP - Offensive Security Certified Professional OSCP - Offensive Security Certified Professional
CEH - Certified Ethical Hacker CEH - Certified Ethical Hacker
CISSP - Certified Information Systems Security Professional CISSP - Certified Information Systems Security Professional
CISA - Certified Information Systems Auditor CISA - Certified Information Systems Auditor
CISM - Certified Information Security Manager CISM - Certified Information Security Manager
AWS Certified Security AWS Certified Security
Microsoft Azure Security Certified Microsoft Azure Security Certified
ISO 27001 Lead Auditor ISO 27001 Lead Auditor
ISO 27001 Lead Implementer ISO 27001 Lead Implementer
PCI Professional QSA PCI Professional QSA
ISO 22301 Lead Implementer ISO 22301 Lead Implementer
CRISC - Certified in Risk & Information Systems CRISC - Certified in Risk & Information Systems
CHFI - Computer Hacking Forensic Investigator CHFI - Computer Hacking Forensic Investigator
Red Hat Certified Specialist Red Hat Certified Specialist
eJPT - Junior Penetration Tester eJPT - Junior Penetration Tester
CCNA - Cisco Certified Network Associate CCNA - Cisco Certified Network Associate
CDPSE - Certified Data Privacy Solutions Engineer CDPSE - Certified Data Privacy Solutions Engineer
OSCE - Offensive Security Certified Expert OSCE - Offensive Security Certified Expert
LPT - Licensed Penetration Tester LPT - Licensed Penetration Tester

Offensive Security Engineered by Certified Hackers & Audit Directors

Lumiverse Solutions was established with a clear mandate: to eliminate the false sense of security created by automated checklist scanning. In an era of advanced persistent threats (APTs) and sophisticated state-sponsored attacks, automated scanners flag thousands of benign alerts while missing critical zero-day business logic vulnerabilities.

Our offensive team comprises certified security specialists carrying OSCP, OSCE, CISSP, CISA, and CEH credentials. We don’t just run automated scripts; we manually emulate adversarial attack paths, chain seemingly harmless misconfigurations into critical exploits, and provide your technical teams with direct code-level remediation.

Zero False Positives

Every finding is manually exploited with step-by-step video and CLI proofs-of-concept.

Code-Level Fixes

Direct patch guidance and free 30-day retesting included with every engagement.

Statutory Attestation

Full compliance with CERT-In, RBI CSF, SEBI, IRDAI, and ISO/IEC 27001 mandates.

Board-Ready Dossiers

Executive risk matrices and financial impact scoring designed for C-level leadership.
Our Core Mission

"To deliver uncompromising offensive security testing and regulatory compliance advisory that empowers organizations to innovate fearlessly without fear of catastrophic breaches or regulatory sanctions."

Offensive Rigor Standards

  • ✓ Adversary Emulation (MITRE ATT&CK Framework)
  • ✓ OWASP Top 10 & SANS 25 Complete Coverage
  • ✓ Zero Disruption Guaranteed SLAs
  • ✓ Cryptographic & Secret Key Triage

Statutory Regulatory & Global Compliance Frameworks

Our security audits are recognized and accepted by statutory regulators, government ministries, enterprise auditors, and global Fortune 500 vendor procurement boards.

Government / Sovereign

CERT-In Empanelled Readiness

Comprehensive vulnerability assessment aligned with CERT-In directives and National Critical Information Infrastructure Protection Centre (NCIIPC) standards.

International ISMS

ISO/IEC 27001:2022

End-to-end ISMS gap assessment, Annex A control implementation, internal audit attestation, and certification lead auditor guidance.

SaaS & Cloud Trust

SOC 2 Type II Attestation

Security, Availability, and Confidentiality Trust Services Criteria audit preparation and continuous evidence collection.

Statutory Privacy

DPDP Act 2023 & GDPR

Data protection impact assessment (DPIA), Consent Manager architecture review, and statutory privacy compliance.

Banking & Fintech

RBI Cyber Security Framework

Mandatory cybersecurity controls for Scheduled Commercial Banks, Urban Co-operative Banks, and NBFC payment providers.

Capital Markets

SEBI Cyber Security Mandate

System audit and penetration testing for Stock Brokers, Depository Participants, Asset Management Companies (AMCs), and FinTechs.

Payment Card Security

PCI DSS v4.0 Compliance

Cardholder Data Environment (CDE) segmentation validation, ASV external vulnerability scans, and secure coding audits.

Healthcare

HIPAA Security Rule

Protected Health Information (ePHI) encryption audit, risk assessments, and administrative safeguard validation for health systems.

Strategic Headquarters & Operations Hubs

Serving enterprise clients across 12 countries from our specialized cyber defense centres.

India Flag

India Headquarters

Global Delivery & SOC Center

City Centre Mall Road, Untwadi, Nashik, Maharashtra, India – 422002.
Phone: +91 87671 28062

UAE Flag

Dubai Hub (UAE)

Middle East & GCC Operations

Business Bay, Dubai, United Arab Emirates.
Coverage: UAE, Saudi Arabia, Qatar, Oman, Bahrain.

United States Flag

North America Hub

Enterprise Advisory & GRC

United States Operations.
Focus: SOC 2 Type II, HIPAA, PCI DSS v4.0, and SaaS penetration testing.

Morocco Flag

Morocco Hub

EMEA & Francophone Liaison

Casablanca, Morocco.
Focus: Regional banking audits, GDPR compliance, and government security consulting.

Partner with Offensive Cyber Defense Leaders

Schedule a confidential scoping consultation with our practice heads to discuss your upcoming VAPT penetration test, cloud architecture review, or ISO 27001 certification roadmap.